Le monde numérique a été secoué par la découverte de deux vulnérabilités critiques affectant PHP, un langage de script omniprésent sur Internet. Ces failles, notées 9,2 sur l’échelle de dangerosité, ont poussé les développeurs à publier en urgence une série de correctifs. Découvrez pourquoi il est impératif de mettre à jour votre version de PHP sans délai.
L’essentiel à retenir
- PHP a publié des correctifs en réponse à deux failles de sécurité critiques.
- Plus de 70% des sites Web utilisant PHP sont potentiellement affectés.
- Des mises à jour manuelles sont nécessaires pour les versions antérieures à PHP 8.2.
Imaginez-vous un instant être responsable de la sécurité d’un site web majeur, utilisant PHP pour son infrastructure côté serveur. Vous apprenez soudain que deux failles critiques compromettent potentiellement la sécurité de vos données. En tant que développeur ou administrateur, vous réalisez que chaque minute sans correctif pourrait exposer votre site à des attaques malveillantes. C’est précisément la situation dans laquelle de nombreux professionnels du web se trouvent en ce moment.
PHP face à une urgence sécuritaire
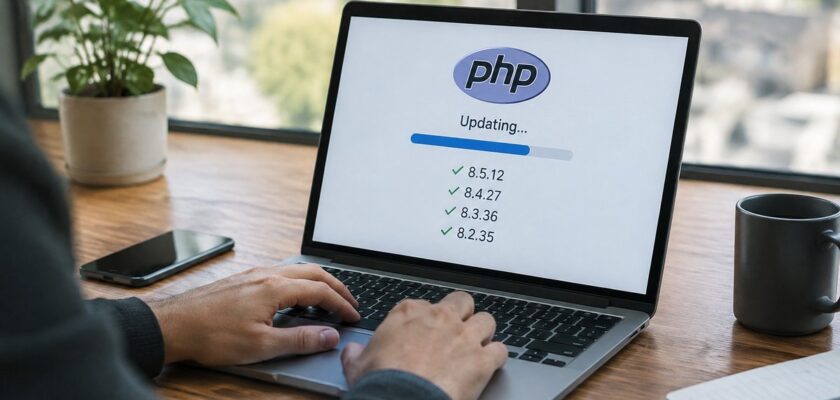
Le 20 octobre 2026, une alerte a été émise concernant deux failles de sécurité dans PHP, un langage utilisé par plus de 70% des sites web à travers le monde. L’équipe derrière PHP a rapidement réagi en publiant des correctifs dès le lendemain. Ces mises à jour, cruciales pour la sécurité, concernent les versions PHP 8.5.12, 8.4.27, 8.3.36 et 8.2.35.
La gravité de ces vulnérabilités est telle qu’elles sont notées 9,2/10 en termes de dangerosité. Elles affectent directement les serveurs utilisant le module mod_php, où une simple requête anonyme pourrait suffire à déclencher une attaque avant même que le code du site ne soit exécuté. Cela souligne l’urgence de l’application des patchs publiés.
Impact mondial et réactions gouvernementales
Face à cette menace, des gouvernements à travers le monde ont pris des mesures drastiques. Au Japon, la première ministre a utilisé la plateforme X pour avertir la population. En France, des sites comme celui de Météo-France ont été temporairement indisponibles le temps de procéder aux mises à jour nécessaires.
De nombreux pays, dont les Pays-Bas et la Finlande, ont choisi de couper l’accès à certains sites publics par mesure de précaution. L’Agence Nationale de la Sécurité des Systèmes d’Information (ANSSI) en France a également recommandé la mise en maintenance préventive des sites exposés.
Conséquences pour les utilisateurs de WordPress
Les utilisateurs de WordPress, qui repose majoritairement sur PHP, doivent être particulièrement vigilants. Wordfence, une société spécialisée dans la sécurité, a averti que les mises à jour automatiques de WordPress ne suffiraient pas à corriger ces failles, car elles concernent le serveur lui-même et non le CMS. Il est donc recommandé de contacter son hébergeur pour connaître la version de PHP en cours d’utilisation et sa date de mise à jour.
Obsolescence des versions PHP et avenir du langage
PHP 8.1 et ses versions antérieures ne recevront plus de mises à jour officielles après le 31 décembre 2026. Pour les développeurs, cela signifie qu’il est impératif de se tourner vers les versions plus récentes pour garantir la sécurité de leurs sites. Cette situation met en lumière la nécessité pour les développeurs de suivre de près l’évolution des versions de PHP et de planifier les mises à jour nécessaires.
Langage PHP et ses alternatives dans le développement web
Avec les récentes vulnérabilités découvertes dans PHP, la question de l’utilisation d’alternatives comme Python, Ruby ou Node.js dans le développement web se pose. Ces langages, bien que moins répandus, offrent des approches différentes en termes de sécurité et de gestion des mises à jour. Par exemple, Node.js, avec son environnement basé sur JavaScript, attire de plus en plus de développeurs pour sa flexibilité et ses performances.
Cybersécurité : un défi constant pour les développeurs
Dans un monde où la technologie évolue rapidement, la cybersécurité reste un défi majeur pour les développeurs et les administrateurs système. Des entreprises comme Wordfence et des agences gouvernementales comme l’ANSSI jouent un rôle crucial dans la protection des infrastructures numériques. Cependant, il est essentiel pour les professionnels du secteur de rester informés des dernières menaces et de mettre en œuvre des pratiques de sécurité robustes.
FAQ
Quelles versions de PHP sont concernées par les failles de sécurité ?
Les versions affectées sont PHP 8.5.12, 8.4.27, 8.3.36 et 8.2.35. Des correctifs ont été publiés pour ces versions.
Comment les utilisateurs de WordPress peuvent-ils se protéger ?
Il est conseillé de contacter votre hébergeur pour vérifier la version de PHP utilisée et s’assurer qu’elle est mise à jour. Les mises à jour automatiques de WordPress ne suffisent pas à corriger les failles, car elles concernent le serveur.
Pourquoi est-il urgent de mettre à jour PHP ?
Les failles découvertes sont critiques, avec un potentiel d’exploitation élevé. Une mise à jour rapide est nécessaire pour éviter des attaques potentielles sur les serveurs web.
Quelles mesures ont été prises par les gouvernements ?
Des gouvernements, comme ceux du Japon et de la France, ont averti la population et mis en place des mesures préventives, telles que la mise hors ligne temporaire de certains sites.

