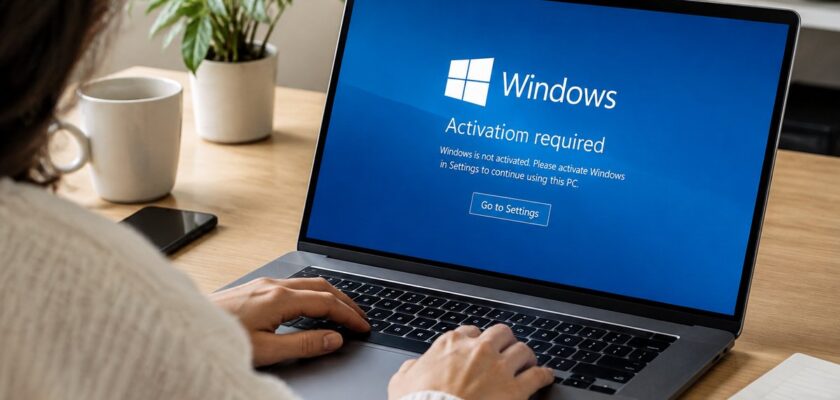
Microsoft, géant de la technologie, se retrouve à nouveau sous les projecteurs après le déploiement de sa mise à jour d’urgence pour Windows. Cette intervention rapide fait suite à une série de dysfonctionnements liés au correctif de sécurité mensuel de novembre, qui a perturbé l’activation des licences. Mais pourquoi cette mise à jour, destinée à renforcer la sécurité, cause-t-elle des désagréments inattendus ?
L’essentiel à retenir
- Microsoft a publié une mise à jour d’urgence pour résoudre un problème d’activation des licences sur Windows.
- Le bug affecte principalement les utilisateurs de l’outil Slmgr.vbs, entraînant un code d’erreur spécifique.
- La mise à jour corrige plus de 1.100 failles de sécurité, y compris une vulnérabilité d’Outlook activement exploitée.
Imaginez-vous en train de travailler sur votre ordinateur lorsque soudain, une mise à jour perturbe votre routine habituelle. Microsoft, reconnu pour ses innovations, n’est pas à l’abri de telles péripéties. Avec cette mise à jour d’urgence, l’entreprise montre sa réactivité face aux menaces de sécurité, mais soulève également des questions sur les défis de l’ingénierie logicielle.
Une mise à jour d’urgence nécessaire
La récente mise à jour d’urgence de Microsoft est survenue à peine une semaine après le Patch Tuesday de novembre. Ce correctif visait à résoudre un problème d’activation des licences, un souci qui a émergé suite à la mise à jour initiale. Le bug se manifeste principalement lorsque les utilisateurs font appel à Slmgr.vbs, un outil de gestion des licences, entraînant l’apparition du code d’erreur “Paramètre non valide (SWbemObjectEx)”.
Ce problème n’affecte cependant pas tous les utilisateurs. Ceux qui n’utilisent pas Slmgr.vbs ou qui ont déjà activé Windows ne rencontrent pas ce bug. Microsoft a rapidement mis au point une solution pour les systèmes toujours pris en charge, permettant ainsi d’installer cette mise à jour d’urgence.
Une correction de failles de sécurité en masse
Outre le problème d’activation des licences, la mise à jour d’urgence de Microsoft a permis de corriger plus de 1.100 failles de sécurité. Parmi celles-ci, une vulnérabilité préoccupante d’Outlook était activement exploitée par des attaquants. Dans le contexte actuel où les cyberattaques deviennent de plus en plus sophistiquées, le temps de réaction face aux vulnérabilités est devenu crucial.
Les utilisateurs de Windows sont donc encouragés à installer ces mises à jour dès que possible. Les risques de sécurité associés à des logiciels obsolètes sont bien plus conséquents que les désagréments occasionnés par les mises à jour.
Le rôle crucial de Slmgr.vbs
Slmgr.vbs, cet outil au cœur du problème actuel, est un script Windows utilisé pour gérer les licences et les clés de produit. Il permet notamment d’activer Windows, de configurer le Key Management Service (KMS) et de gérer les clés de produit. Bien qu’essentiel pour certaines opérations, son utilisation peut parfois entraîner des complications, comme l’illustre ce récent bug.
Les utilisateurs doivent donc être attentifs lors de l’utilisation de cet outil, surtout dans le contexte de mises à jour fréquentes de Windows. Microsoft continue de travailler sur des solutions pour minimiser les perturbations potentielles.
Les mises à jour Windows et la rapidité des cyberattaques
La fréquence et l’ampleur des mises à jour de Windows ne cessent d’augmenter. Les attaquants exploitent les vulnérabilités bien plus rapidement qu’auparavant, forçant Microsoft à adopter une approche proactive pour combler les failles de sécurité. Cela souligne l’importance des mises à jour régulières pour garantir la sécurité des systèmes informatiques.
Les utilisateurs, bien que parfois frustrés par les interruptions causées par les mises à jour, doivent reconnaître la nécessité de ces interventions pour protéger leurs données et leur vie privée.
La gestion des licences Windows à l’avenir
En regardant vers l’avenir, Microsoft pourrait envisager de nouvelles méthodes pour simplifier la gestion des licences, réduisant ainsi les risques de bugs comme celui rencontré avec Slmgr.vbs. La complexité actuelle du système d’activation des licences souligne la nécessité d’une solution plus intuitive et moins sujette aux erreurs.
Avec les avancées constantes en matière de technologie, le développement de nouvelles approches pour la gestion des licences pourrait transformer l’expérience utilisateur tout en renforçant la sécurité.
Les défis de la cybersécurité pour Microsoft
Les défis auxquels Microsoft fait face ne se limitent pas uniquement aux mises à jour de Windows. La cybersécurité est un domaine en perpétuelle évolution, et des entreprises comme Google et Apple investissent massivement pour protéger leurs utilisateurs. Chaque jour, de nouvelles menaces apparaissent, poussant les entreprises technologiques à réagir rapidement pour protéger leurs systèmes et leurs utilisateurs.
De plus, avec l’essor des technologies de l’Internet des objets (IoT) et de l’intelligence artificielle, de nouveaux vecteurs d’attaque émergent. Les entreprises doivent donc non seulement sécuriser leurs logiciels, mais aussi anticiper les menaces futures pour rester à la pointe de la cybersécurité.
FAQ
Pourquoi la mise à jour d’urgence de Microsoft était-elle nécessaire ?
La mise à jour d’urgence a été déployée pour corriger un problème d’activation des licences causé par le correctif de sécurité mensuel de novembre, qui affectait principalement les utilisateurs de l’outil Slmgr.vbs.
Qu’est-ce que Slmgr.vbs ?
Slmgr.vbs est un script Windows utilisé pour gérer les licences, activer Windows, configurer le Key Management Service (KMS) et gérer les clés de produit.
Combien de failles de sécurité cette mise à jour a-t-elle corrigé ?
La mise à jour a corrigé plus de 1.100 failles de sécurité, y compris une vulnérabilité d’Outlook activement exploitée.
Quels sont les défis futurs pour Microsoft en matière de cybersécurité ?
Microsoft doit faire face à des menaces de cybersécurité en constante évolution, nécessitant des investissements continus dans la protection des systèmes et l’anticipation des menaces futures, notamment avec l’essor des technologies de l’IoT et de l’intelligence artificielle.

