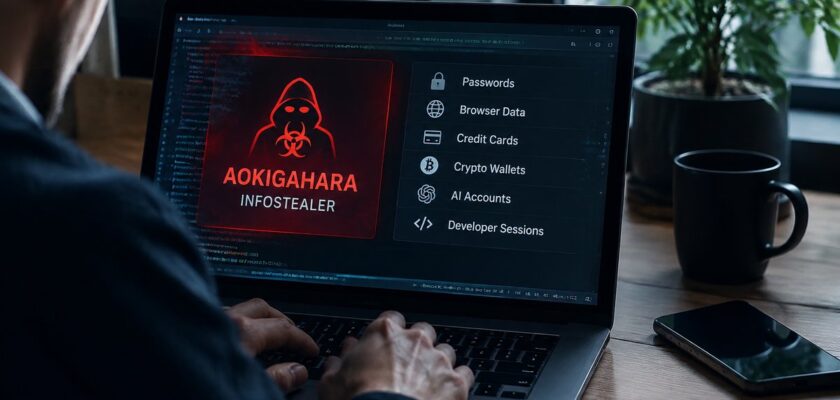
Un nouveau logiciel malveillant menace la sécurité de vos données professionnelles et personnelles. Baptisé Aokigahara par Check Point Research, cet infostealer s’introduit dans vos systèmes pour dérober des informations précieuses liées à vos outils d’intelligence artificielle et vos environnements de développement. Alors, comment ce malware opère-t-il et quelles sont les précautions à adopter ?
L’essentiel à retenir
- Aokigahara cible les identifiants et sessions d’outils IA tels que Claude, ChatGPT, et Copilot.
- Le malware s’intéresse également aux accès cloud et secrets des développeurs.
- Il fonctionne avec des modules séparés pour l’IA et le développement, sans preuve d’attaques combinées.
Imaginez que vous êtes en train de coder un projet crucial pour votre entreprise, en utilisant des outils comme GitHub Copilot ou ChatGPT Desktop. Vous avez pris l’habitude de conserver vos mots de passe et jetons de session sur votre appareil pour un accès rapide. Ce que vous ne savez pas, c’est qu’Aokigahara, un nouveau type de voleur d’informations, est capable de se faufiler dans votre système et de dérober ces précieuses connexions, menaçant ainsi votre travail et votre sécurité.
Comment Aokigahara cible les outils d’intelligence artificielle
Aokigahara, découvert par Check Point Research, s’attaque principalement aux identifiants et sessions des outils d’intelligence artificielle comme Claude, ChatGPT Desktop, et Gemini CLI. Utilisant un module spécifique nommé “aisessions”, ce malware recherche les jetons de session, ces clés numériques cruciales pour rester connecté sans nécessiter un mot de passe à chaque fois. Ces jetons, une fois en possession des pirates, peuvent leur permettre d’accéder à vos comptes sans votre autorisation.
Ce qui distingue Aokigahara de ses prédécesseurs, tels que Lumma Stealer ou Raccoon Stealer, est sa capacité à cibler des plateformes spécifiques d’intelligence artificielle, mettant en danger l’historique des conversations, les documents partagés, et potentiellement des données confidentielles.
Les développeurs dans le viseur : accès cloud et code source
Outre les applications d’IA, Aokigahara concentre ses efforts sur les environnements de développement. Il cible les identifiants Git, les dépôts de code, et les configurations cloud sur des plateformes telles qu’AWS, Azure, et Google Cloud. Les informations liées aux connexions SSH et aux outils de développement comme VS Code ou JetBrains sont également vulnérables.
Pour les développeurs, ce malware représente un risque significatif, car un seul ordinateur compromis pourrait fournir aux attaquants un accès complet aux ressources de l’entreprise, allant du code source au cloud.
Modules séparés : une menace compartimentée
Les recherches de Check Point indiquent qu’Aokigahara utilise des modules distincts pour cibler les outils d’IA et les environnements de développement, sans preuves que les attaques soient combinées. Cependant, la simple présence de ces modules montre une adaptation aux nouvelles méthodes de travail, où l’IA joue un rôle central.
Les utilisateurs doivent être particulièrement vigilants. Les sessions d’IA, autrefois considérées comme des données secondaires, sont désormais aussi critiques que les accès aux comptes cloud. La protection des jetons de session devient donc une priorité.
Protéger vos sessions IA : Un impératif de sécurité
Pour se prémunir contre Aokigahara, il est essentiel de renforcer la sécurité des sessions IA de la même manière que pour les accès cloud ou les sessions de navigateur. Cela inclut la vérification régulière des appareils pour détecter toute compromission potentielle et la mise en place de mesures de sécurité robustes pour protéger les jetons de session.
Aokigahara ne se contente pas de menacer les outils d’IA grand public, il cible également les développeurs professionnels. La sécurisation des environnements de développement et des accès cloud devient une nécessité dans ce contexte de menace accrue.
Perspectives futures : Les infostealers et le rôle croissant de l’IA
En 2026, le paysage de la cybersécurité est marqué par l’évolution constante des menaces informatiques. Les infostealers comme Aokigahara illustrent la nécessité pour les entreprises de revoir leurs stratégies de sécurité, en particulier vis-à-vis des outils d’intelligence artificielle. Les progrès en matière de machine learning et d’IA génèrent de nouveaux défis en termes de protection des données sensibles.
À l’avenir, les entreprises pourraient adopter des solutions basées sur l’IA pour détecter et neutraliser les menaces en temps réel, réduisant ainsi le risque d’attaques réussies. L’utilisation de l’IA dans la cybersécurité pourrait offrir un arsenal de défense intelligent et adaptatif, capable de contrer les logiciels malveillants les plus sophistiqués.
La cybersécurité en 2026 : Défis et solutions émergentes
À mesure que le nombre de cyberattaques augmente, les entreprises investissent dans des technologies avancées pour protéger leurs infrastructures. Des entités comme Palo Alto Networks et CrowdStrike développent des solutions de sécurité intégrant l’IA et le machine learning, permettant une détection plus rapide et une réponse automatisée aux incidents.
La collaboration internationale est également cruciale pour faire face à ces menaces. Des initiatives telles que le Cybersecurity Tech Accord, qui réunit des leaders de l’industrie technologique, visent à établir des normes globales de sécurité et à partager des informations sur les menaces pour renforcer la résilience collective face aux cyberattaques.
FAQ
Qu’est-ce qu’un infostealer comme Aokigahara ?
Un infostealer est un type de malware conçu pour extraire discrètement des informations sensibles d’un appareil infecté, telles que des mots de passe, des cookies, ou des identifiants de session.
Quels sont les outils d’IA visés par Aokigahara ?
Aokigahara cible notamment Claude, ChatGPT Desktop, Gemini CLI, et GitHub Copilot, parmi d’autres outils d’intelligence artificielle utilisés par les professionnels.
Comment se protéger contre les infostealers ?
Pour vous protéger, il est recommandé d’utiliser des solutions antivirus robustes, de surveiller les appareils pour détecter des activités suspectes, et de sécuriser les jetons de session avec des mesures d’authentification renforcées.
Quel est l’impact potentiel pour les développeurs ?
Les développeurs risquent de voir leurs codes sources, accès cloud, et autres données sensibles compromis, ce qui peut avoir des conséquences graves pour la sécurité de leurs projets et de leurs entreprises.

